Pero no te preocupes, esta página NO ES MALICIOSA aunque lo podía haber sido. Es parte de un ejercicio de simulación para concienciarte sobre los riesgos que puedes correr al clicar en los enlaces o al abrir archivos adjuntos de ciertos correos electrónicos enviados por hackers o ciberdelincuentes.
Por favor, NO CIERRES esta página y sigue leyendo...
Por favor, NO CIERRES esta página y sigue leyendo...
Esta técnica usada por los hackers se denomina phishing y puede permitir al atacante:
 Instalar software malicioso en tu ordenador |  Secuestrar tus documentos y pedir un rescate económico |
 Atacar a tus contactos |  Robar tu identidad |
¿QUÉ PUEDO HACER PARA EVITARLO?
Si sigues estas simples pautas podrás evitar ser víctima de un phishing:
Si sigues estas simples pautas podrás evitar ser víctima de un phishing:
- Primera regla de oro: Si dudas de la veracidad de un correo electrónico jamás hagas clic en un enlace incluido en el mismo o abras el fichero adjunto.
- Segunda regla de oro: No confíes en un correo electrónico en el que se solicita información personal, nombres o incluso tu contraseña. Las empresas legítimas no piden que proporciones esta información mediante un correo electrónico.
- No confíes en un correo electrónico en el que se solicita realizar con urgencia una transacción económica.
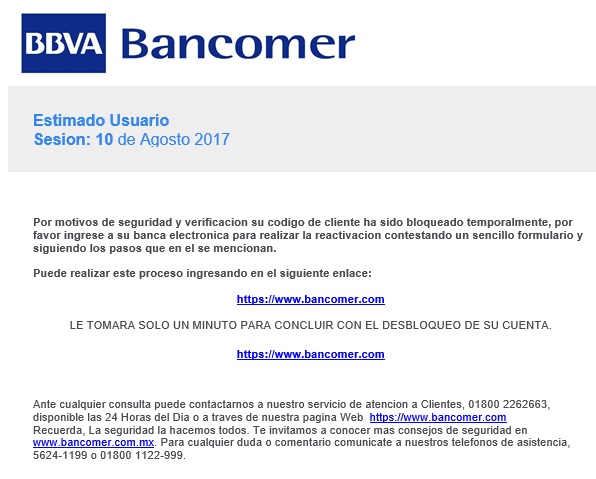
- Si no has solicitado un restablecimiento de contraseña o activación de algún servicio web online o aplicación online no hagas clic en el enlace de un correo que te invita a ello. [Ver ejemplo]
- Comprueba que el campo “De:” del correo electrónico corresponde realmente a quién te lo ha enviado. El nombre que figura seguro que te es familiar pero puede no corresponder con una dirección de correo conocida. Ten en cuenta que la dirección de correo también se puede suplantar y puede estar falseada. [Ver vídeo de ejemplo]
- Sospecha de los correos electrónicos con ficheros adjuntos que no hayas solicitado y no estés esperando o que sean muy impersonales. Estos ficheros adjuntos suelen contener un programa malicioso (malware) que comprometerá tu ordenador y posiblemente el de tus compañeros de trabajo.
- Por norma general, verifica antes de hacer clic que el dominio de Internet al que el enlace te llevará es de confianza. Una manera de verificar un enlace dentro de un correo electrónico es pasar el ratón por encima de éste y ver el enlace real y no únicamente el texto que aparece en el correo. Es buena práctica que en lugar de pulsar en el enlace escribas la dirección en la barra de tu navegador. [Ver vídeo de ejemplo]
- Los sitios web falsos y fraudulentos utilizan logotipos de empresas y nombres de dominios web muy parecidos al original. Antes de acceder al sitio Web verifica que el domino es el auténtico. [Ver vídeo de ejemplo]
- Asegúrate siempre de escribir correctamente la dirección del sitio web que deseas visitar ya que existen cientos de intentos de engaños de las páginas más populares con solo una o dos letras de diferencia.
- No confíes ciegamente en las Webs a las que se accede mediante el protocolo de comunicación seguro HTTPS en lugar del protocolo no seguro HTTP. Aunque empleen el protocolo HTTPS puede tratarse de Webs fraudulentas.
REACCIONA CON URGENCIA
Si sospechas que has sido víctima de un Phishing cambia inmediatamente todas tus contraseñas y ponte en contacto urgentemente con tu departamento de informática o HelpDesk.
Si sospechas que has sido víctima de un Phishing cambia inmediatamente todas tus contraseñas y ponte en contacto urgentemente con tu departamento de informática o HelpDesk.